Что нельзя отправлять в ChatGPT, Claude и Gemini: приватность без паранойи
Короткий ответ
В ChatGPT, Claude и Gemini нельзя бездумно отправлять персональные данные, коммерческие тайны, закрытый код, договоры, пароли, медицинские и финансовые сведения. Если данные нужны для задачи, их надо обезличить, сократить до минимума и понимать, какой сервис, режим и политика хранения используются.
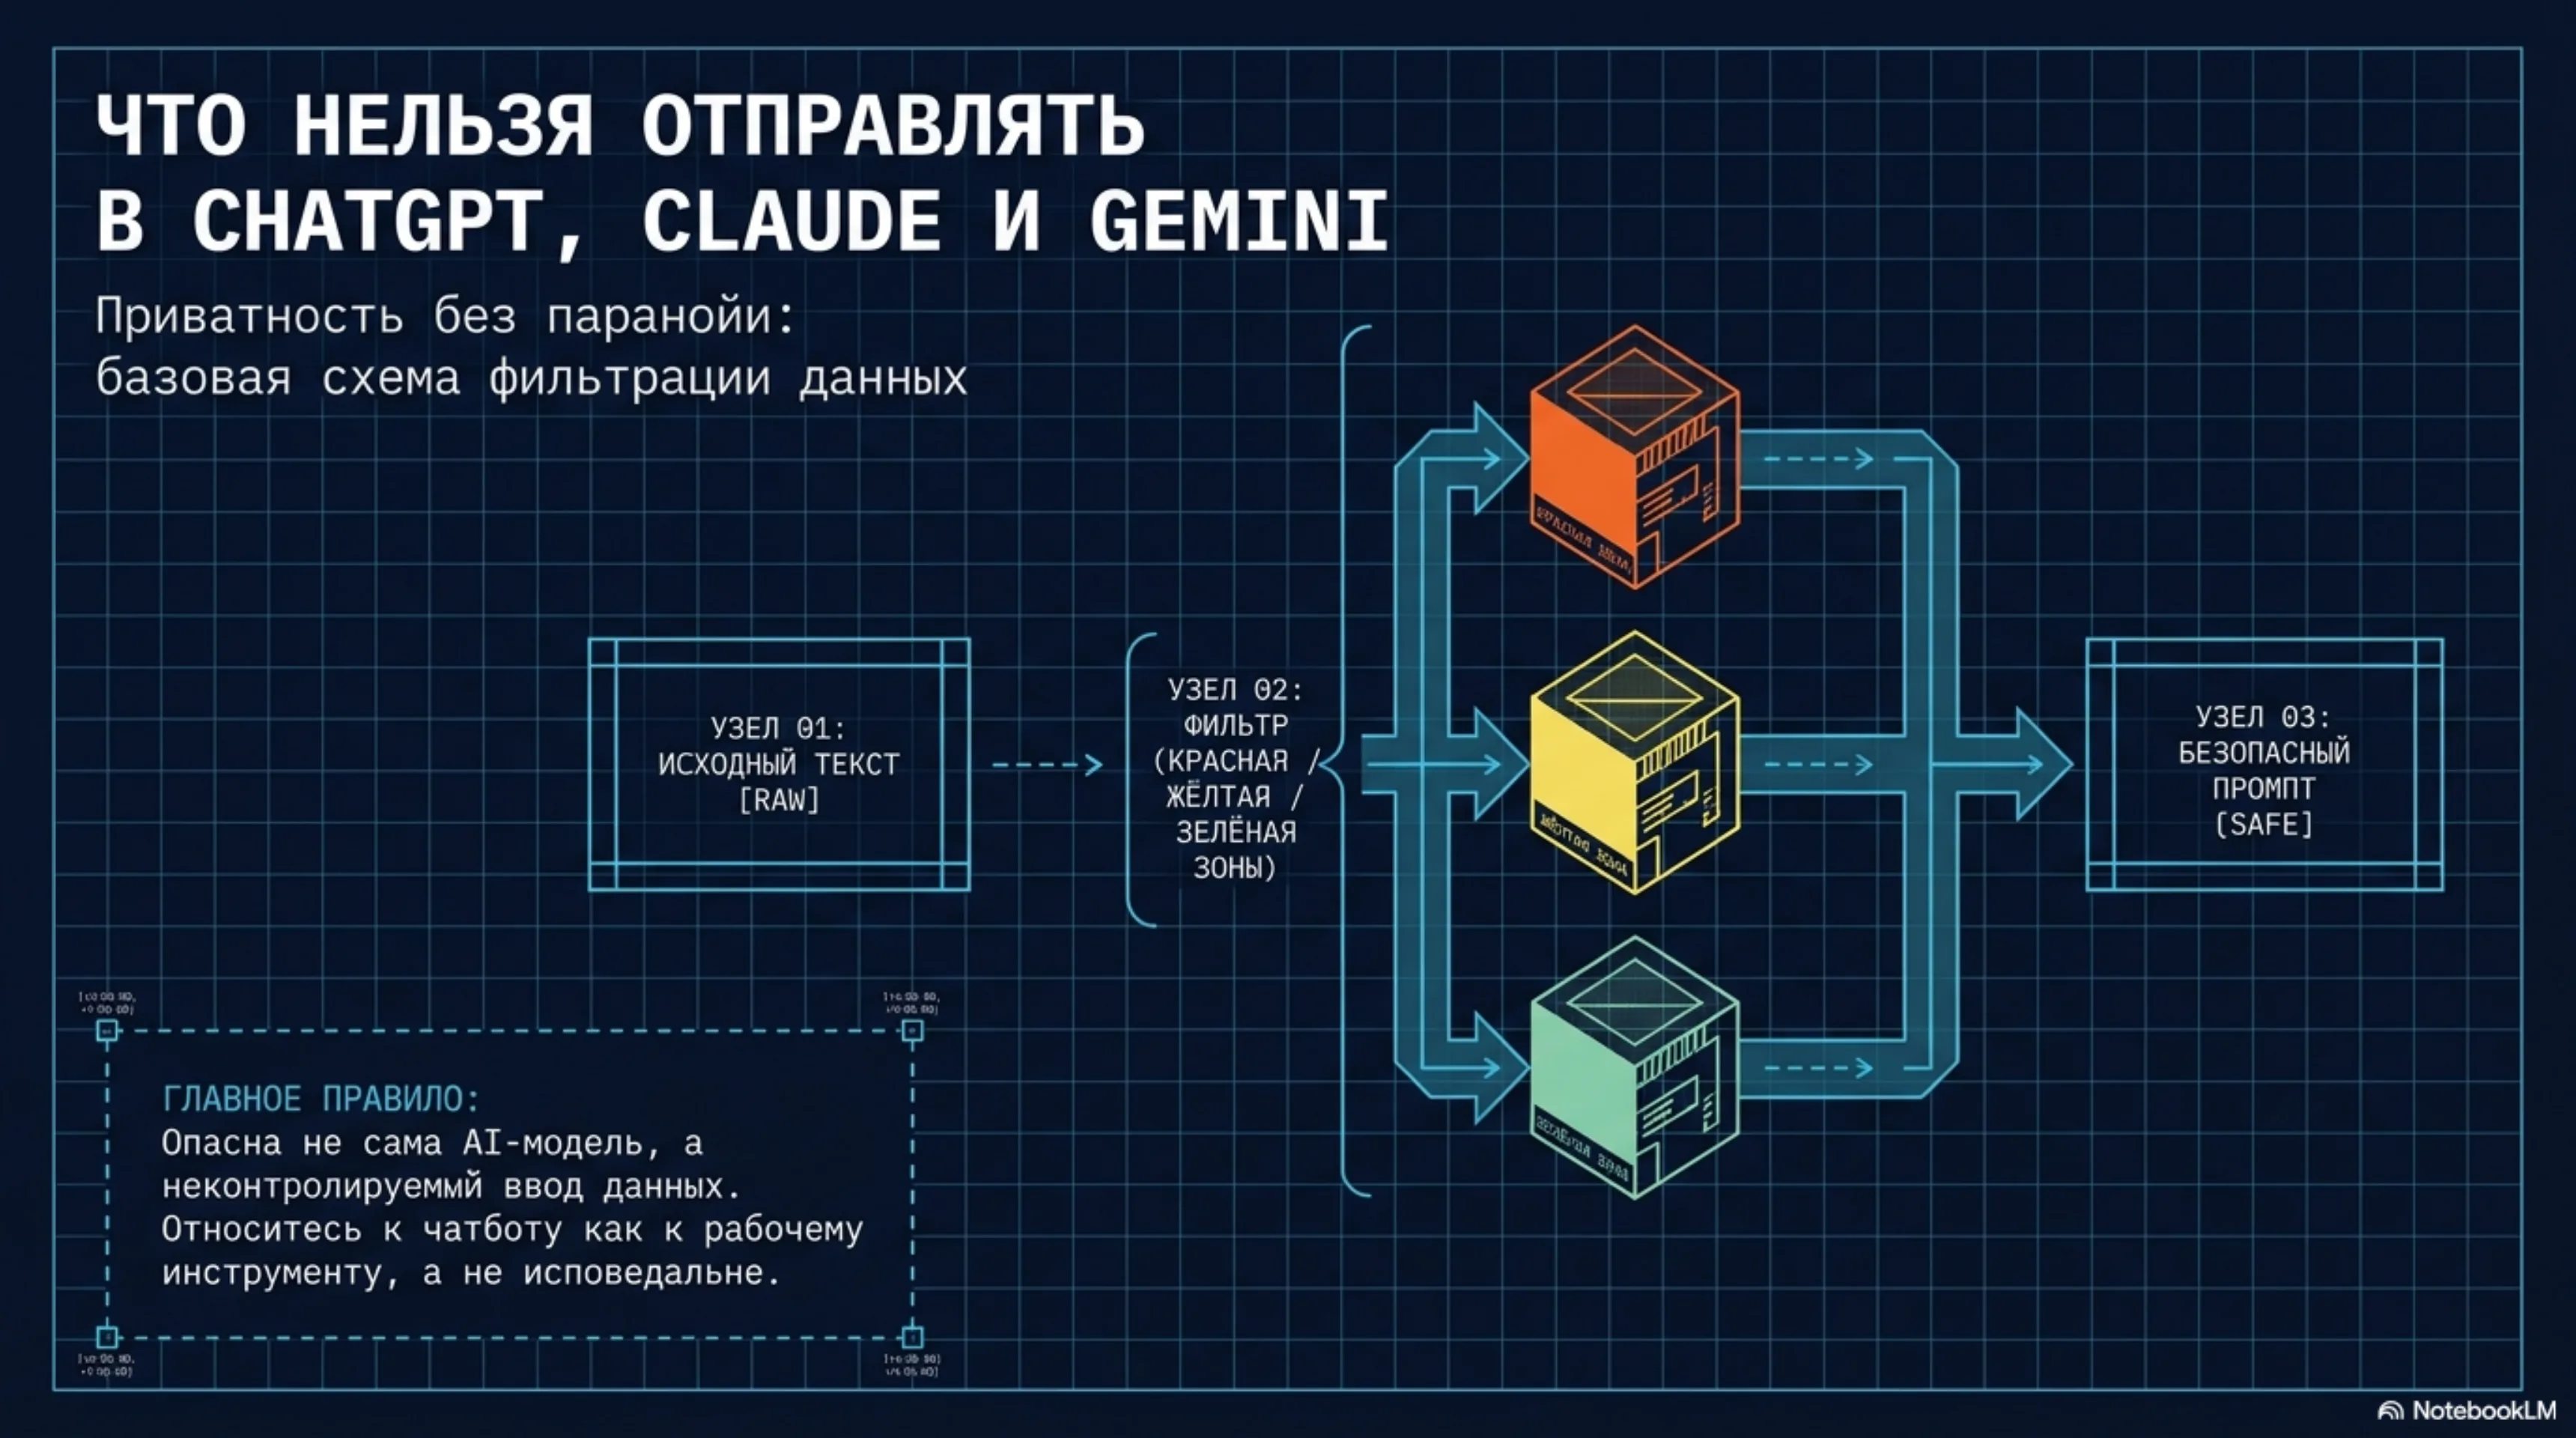
Если коротко: проблема не в том, что AI-чатботы «всегда опасны», а в том, что именно вы в них отправляете. Практичнее всего использовать простую модель из трёх зон: красная, жёлтая, зелёная.
Самая вредная крайность — либо «ничего нельзя отправлять в AI», либо «да это же просто чат, что такого». Я посмотрела политики OpenAI, Anthropic и Google, и вывод вышел скучный, зато полезный: опасен не сам чат, а то, что вы в него кладёте.
Моё бытовое правило такое: если текст было бы неприятно случайно отправить не тому человеку в мессенджере, не надо без чистки отправлять его и в AI-чатбот. Модель тут не исповедальня, а рабочий инструмент.
Красная зона: что отправлять нельзя
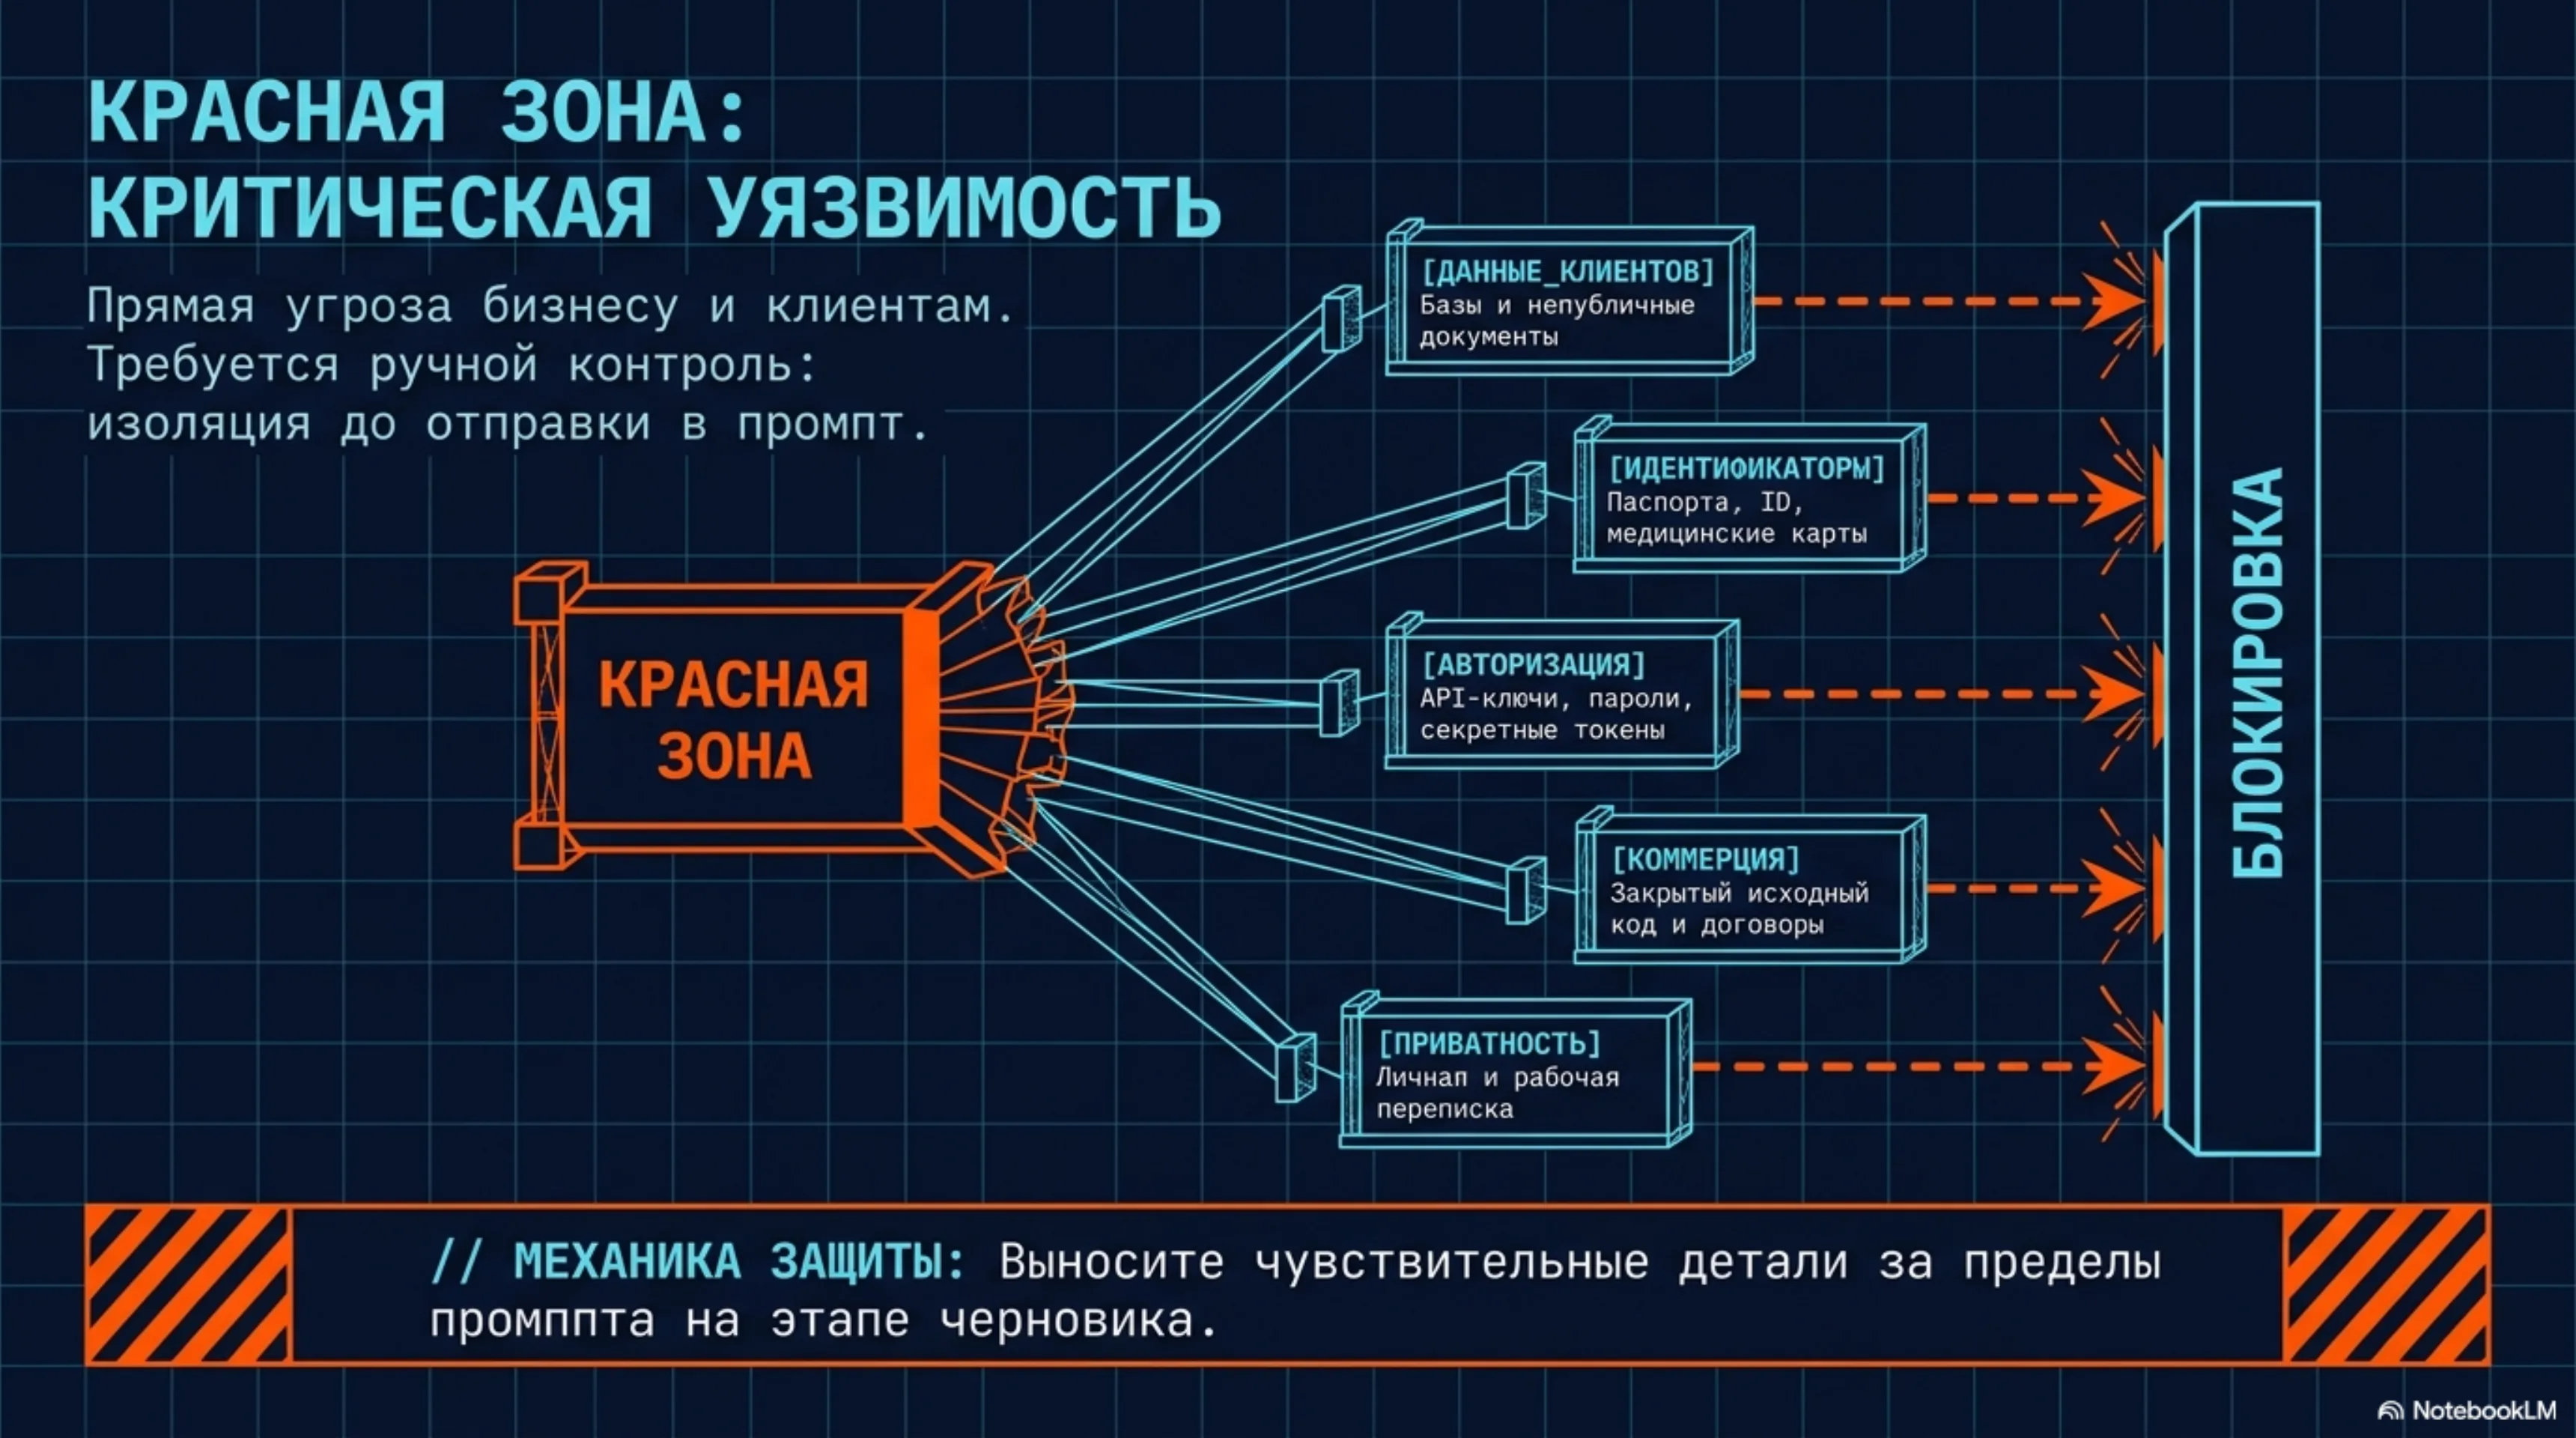
Сюда относится то, что может напрямую навредить человеку, клиенту или бизнесу, если попадёт не туда:
- клиентские документы и базы;
- паспорта, ID, номера документов;
- медицинские данные;
- API-ключи, пароли, токены, секреты;
- договоры и непубличные юридические документы;
- закрытый исходный код;
- приватная переписка (личная и рабочая).
Если нужен ответ модели по такому материалу, сначала выносите чувствительные детали за пределы промпта.
Жёлтая зона: можно только после минимизации
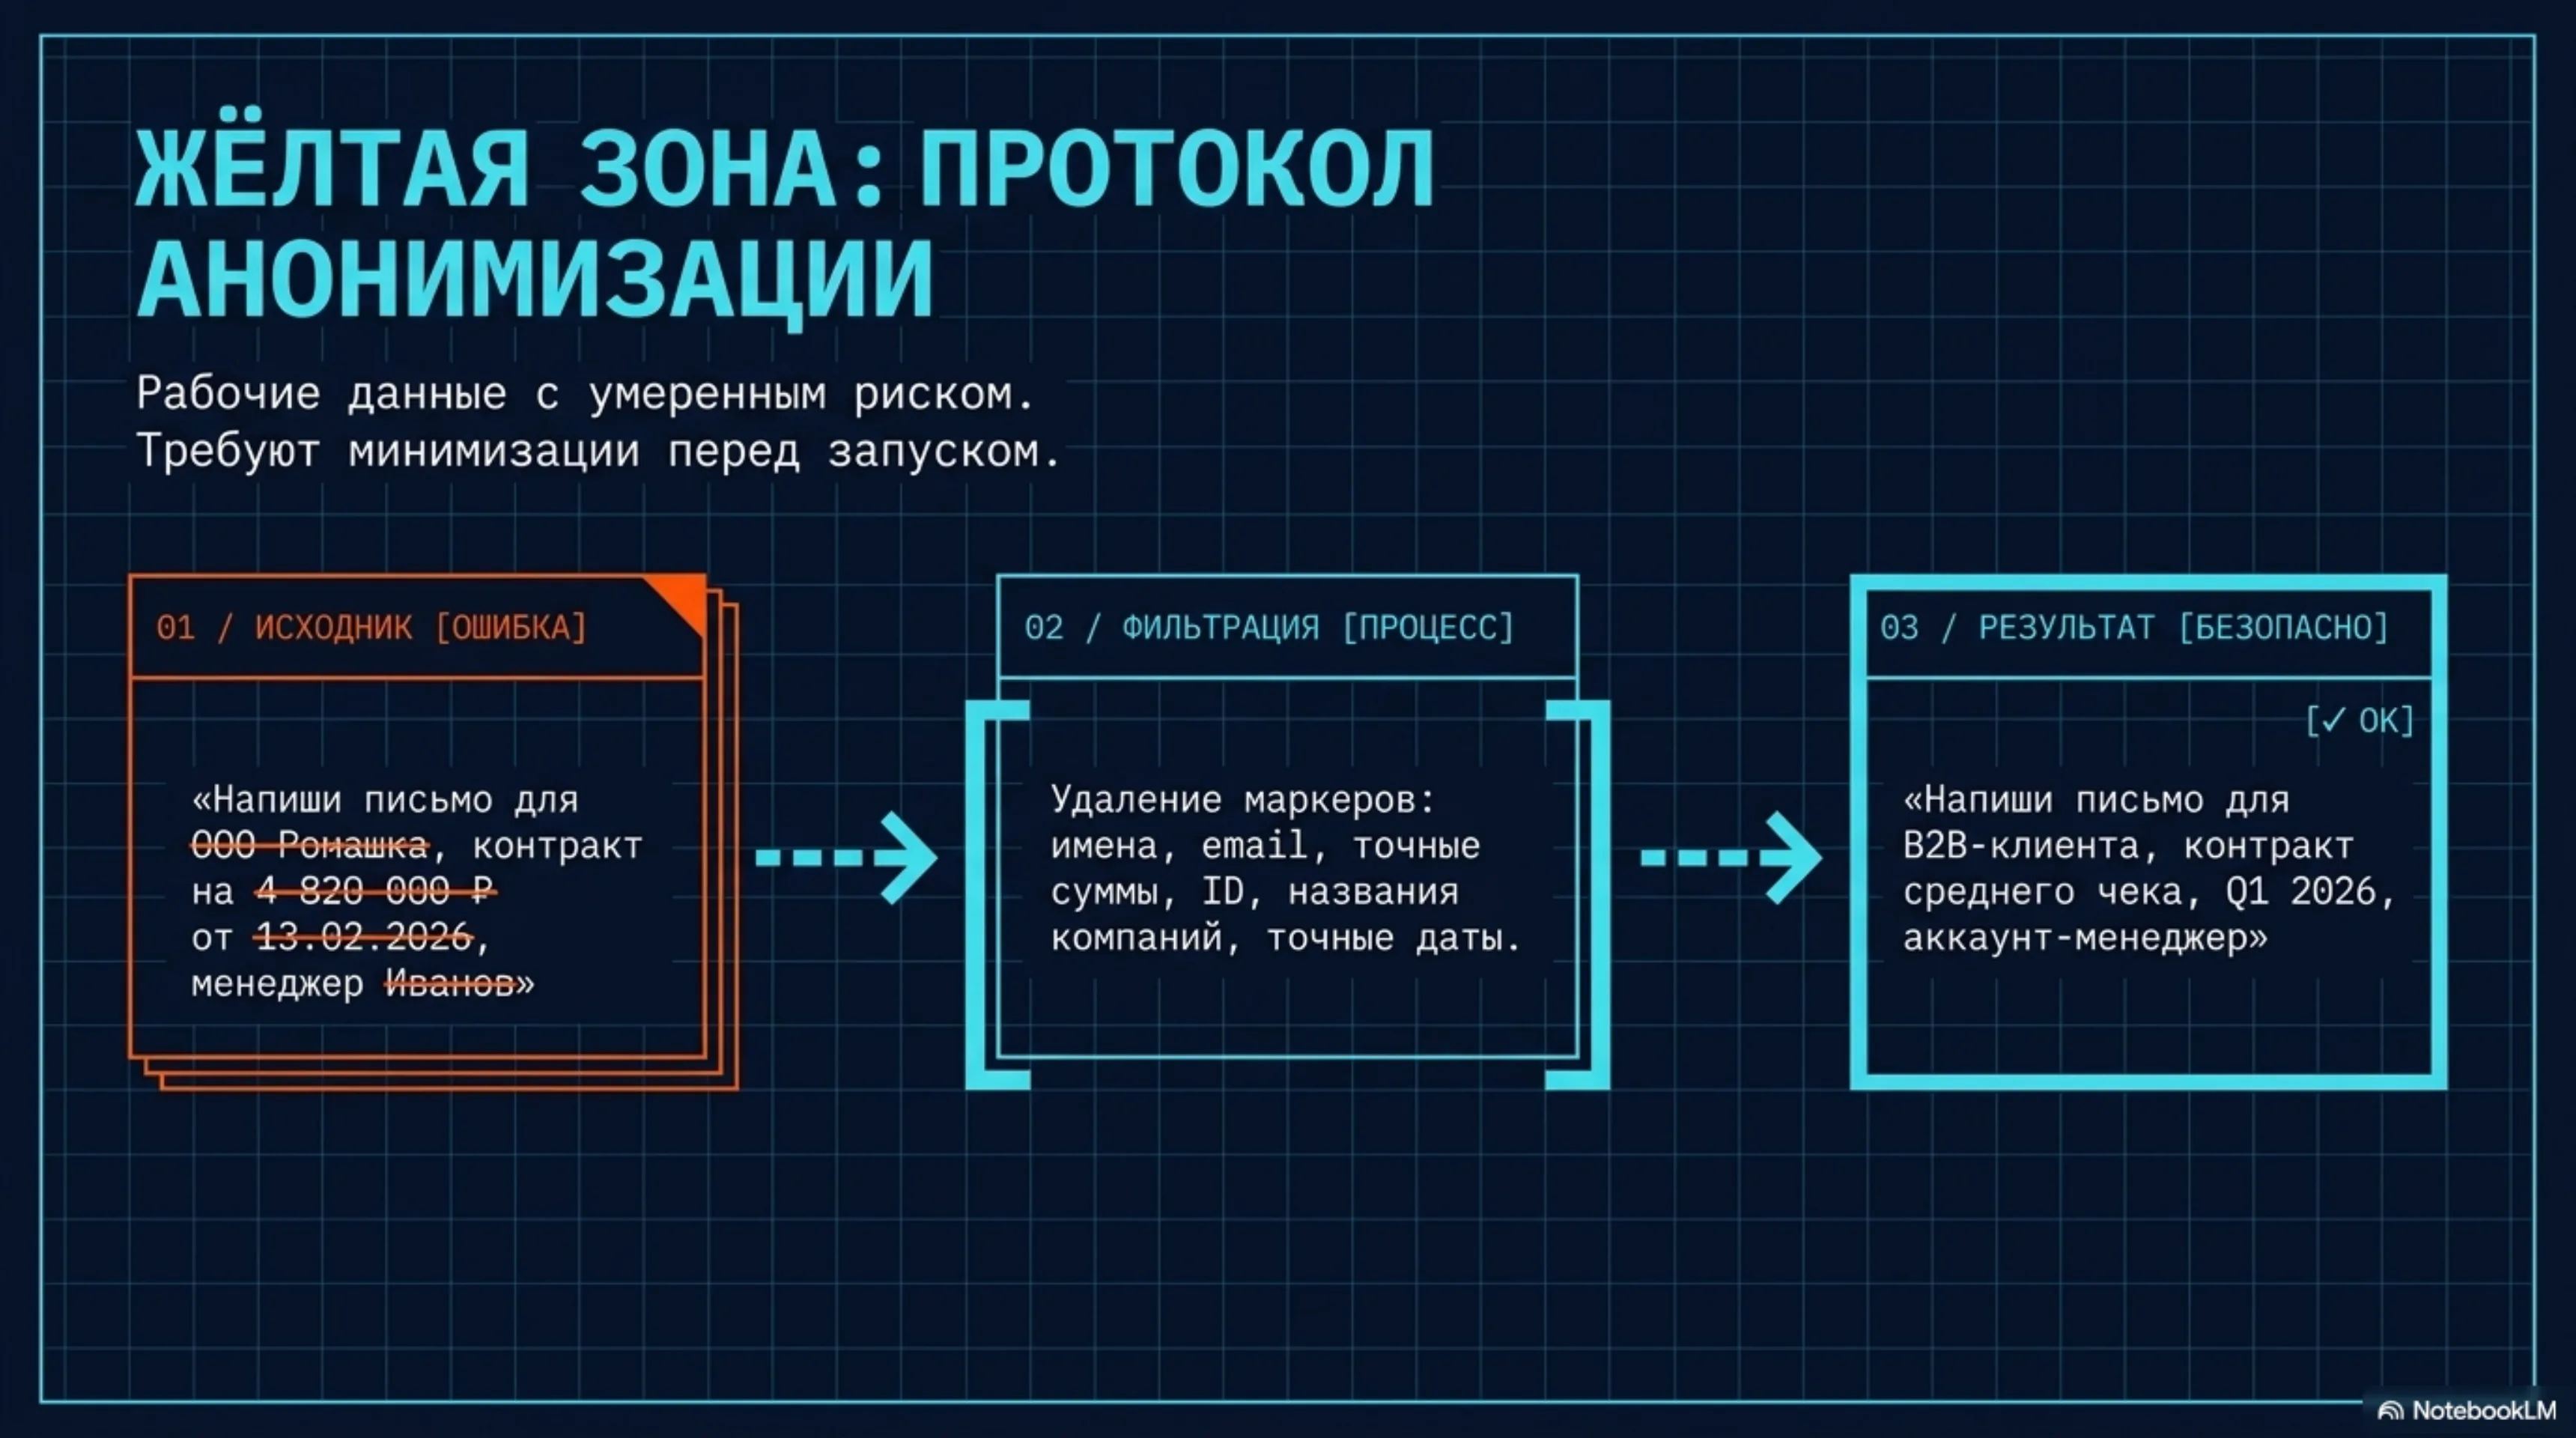
Это рабочие тексты, коммерческие идеи, внутренние таблицы и заметки, где риск умеренный, но реальный.
Правило: перед отправкой делайте анонимизацию и минимизацию.
Что убрать или обобщить:
- имена и фамилии;
- суммы и точные бюджеты;
- email и телефоны;
- названия компаний и клиентов;
- номера договоров, аккаунтов, ID;
- точные даты, если они могут деанонимизировать кейс.
Вместо «ООО Ромашка, контракт на 4 820 000 ₽ от 13.02.2026» лучше: «B2B-клиент, контракт среднего чека, Q1 2026».
Зелёная зона: обычно безопасно
Обычно допустимо отправлять:
- публичные тексты и открытые данные;
- учебные примеры;
- собственные черновики без данных третьих лиц;
- обезличенные шаблоны.
Даже в зелёной зоне стоит избегать лишних персональных деталей: меньше данных — меньше риск.
Что говорят первичные источники
- OpenAI в документации для API отдельно описывает, что данные, отправленные через API, не используются для обучения моделей по умолчанию, а сроки хранения и отдельные режимы контроля зависят от настроек и одобрений: https://developers.openai.com/api/docs/guides/your-data
- Anthropic описывает, как данные могут использоваться в разных планах и когда доступно ограничение использования для обучения: https://privacy.claude.com/en/articles/10023580-is-my-data-used-for-model-training
- Google Gemini публикует правила по хранению, проверке человеком и управлению активностью в сервисе: https://support.google.com/gemini/answer/13594961?hl=en
- Базовый правовой ориентир для персональных данных в ЕС — GDPR: https://eur-lex.europa.eu/eli/reg/2016/679/oj
Вывод: у разных платформ условия различаются, поэтому проверка политики и настроек — обязательный шаг, а не формальность.
Чеклист Веры перед отправкой текста в чатбот
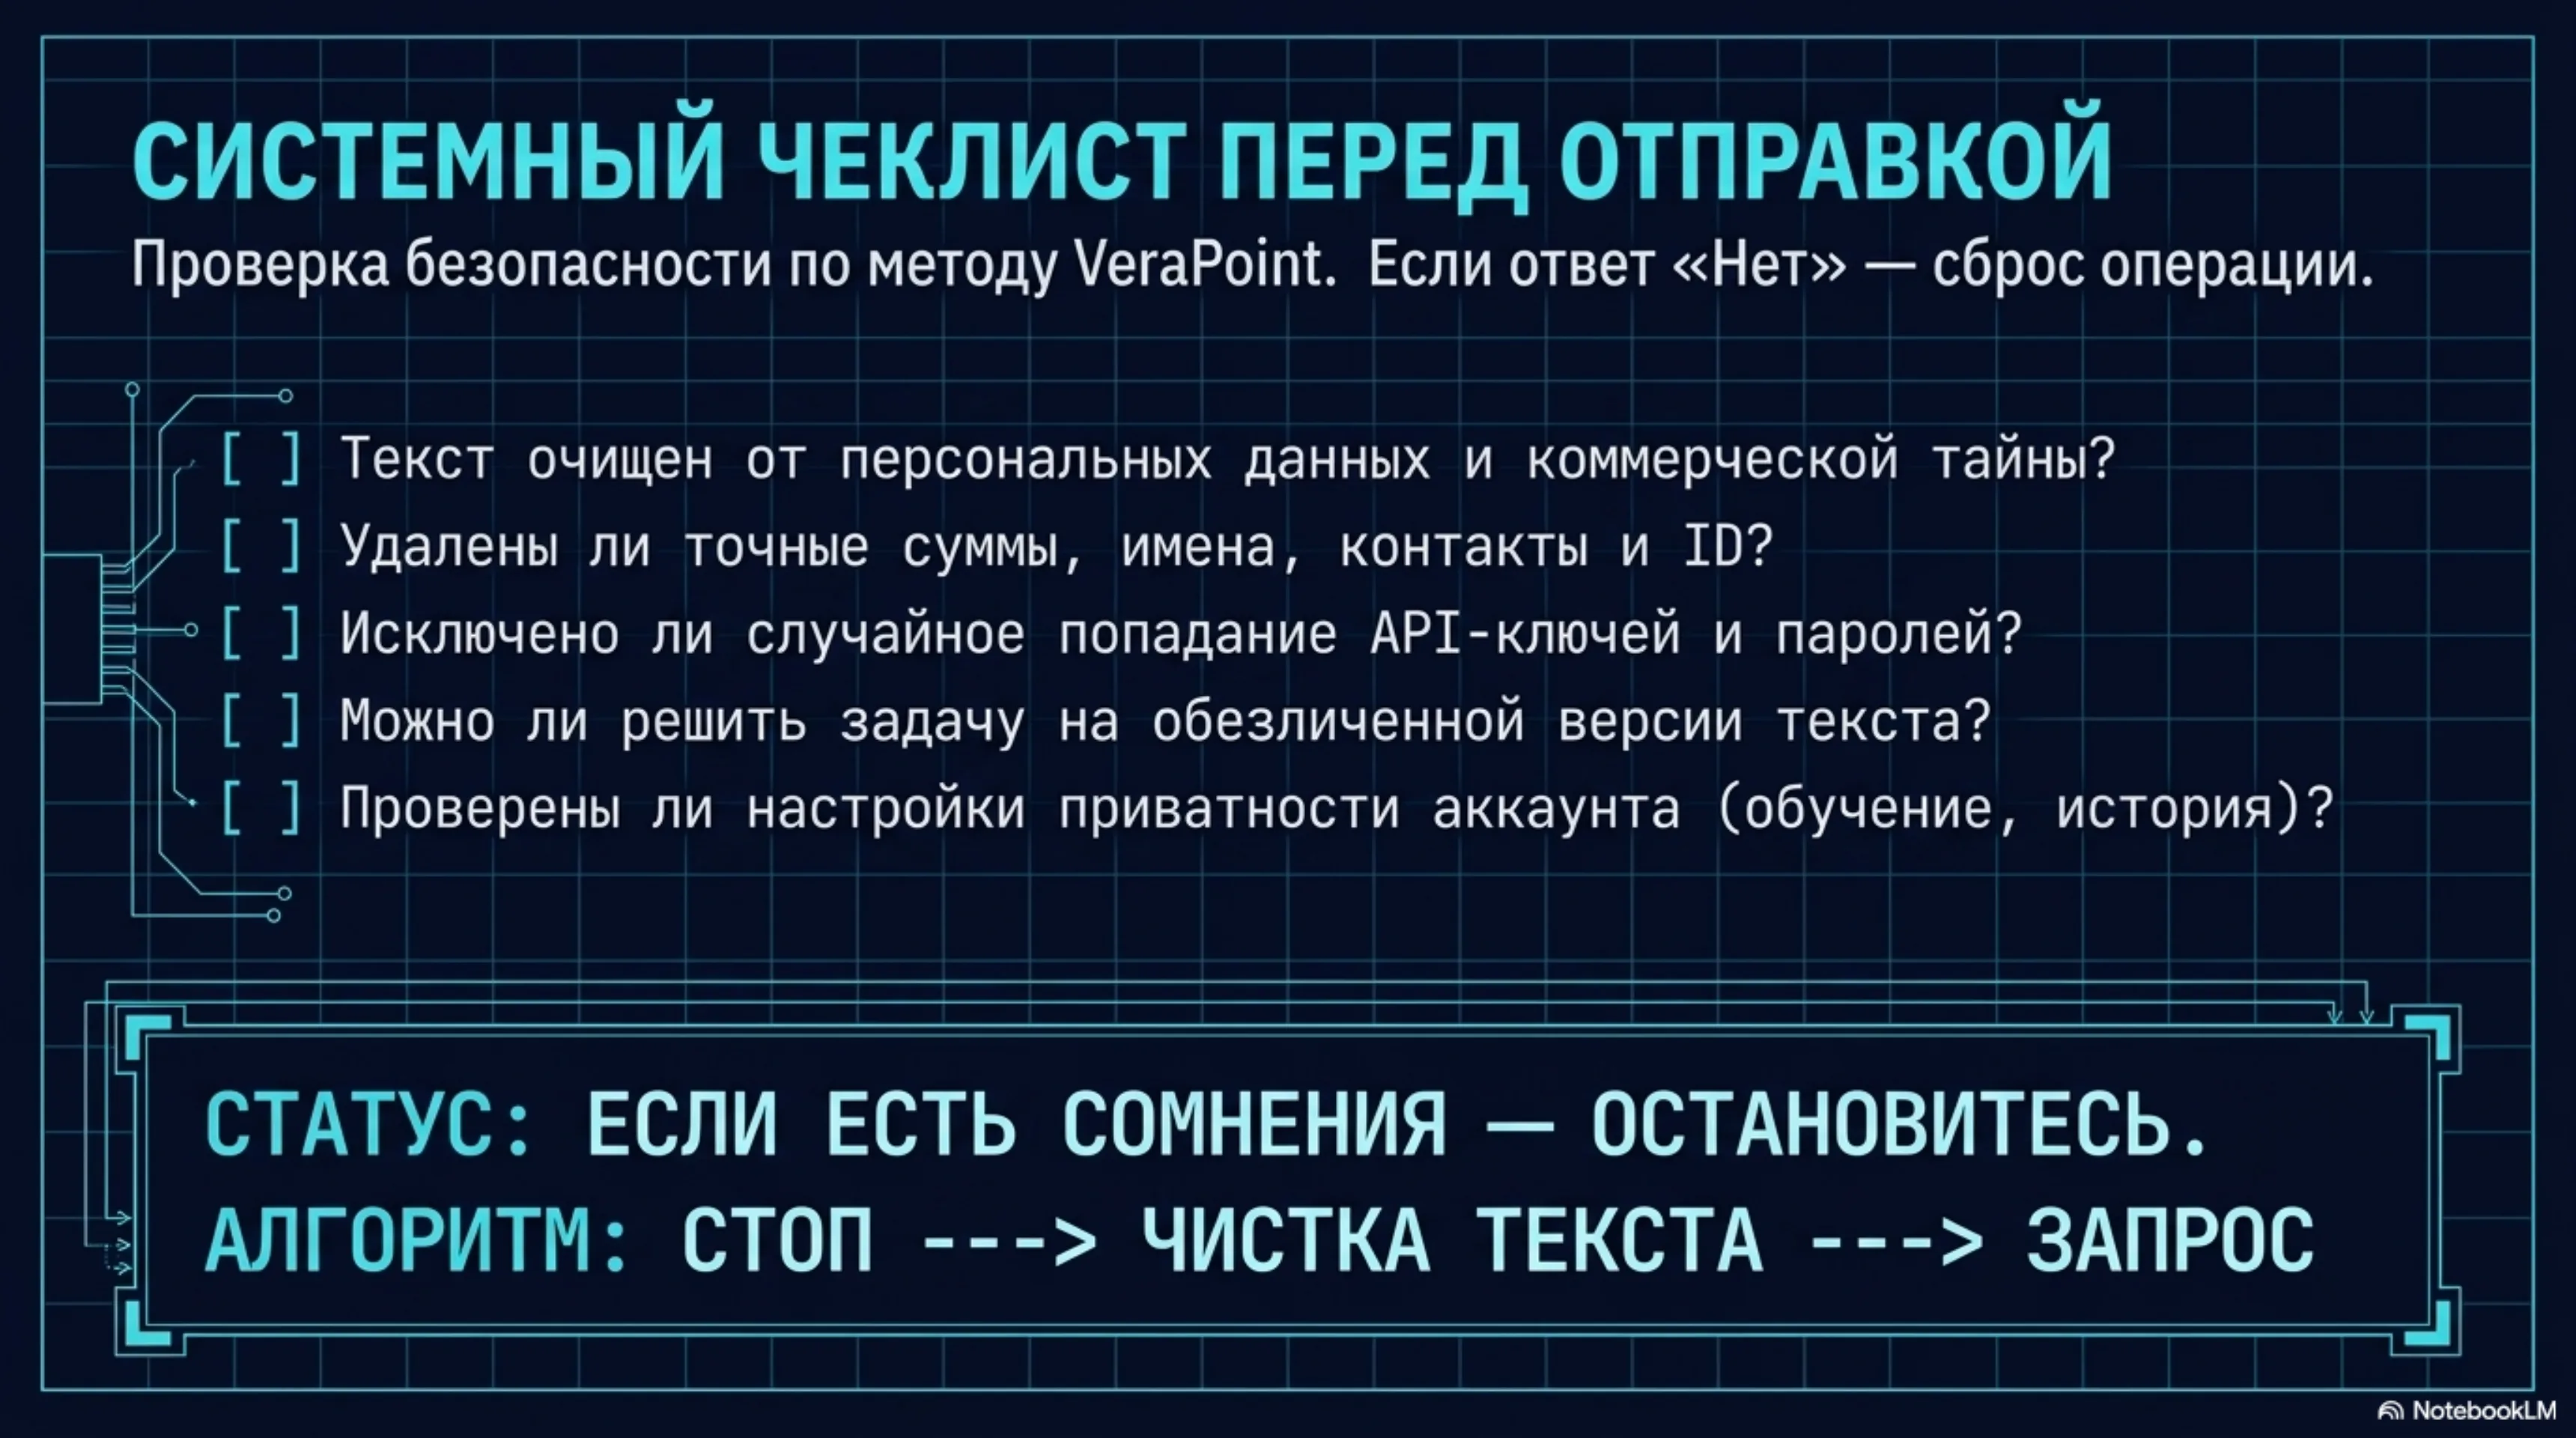
- Есть ли в тексте персональные данные или коммерческая тайна?
- Можно ли решить задачу на обезличенной версии?
- Удалены ли имена, контакты, суммы, ID, точные даты?
- Не вставили ли вы случайно ключи/пароли/токены?
- Понимаете ли вы настройки аккаунта: обучение, историю, хранение?
- Подходит ли этот инструмент для такой чувствительности данных?
Если хотя бы на один пункт ответ «нет» или «не знаю», я бы не героизировала скорость. Стоп, чистка текста, потом запрос.
Мой вывод для VeraPoint
После проверки политик я бы формулировала правило так: нормальный рабочий подход — не запрет AI, а гигиена данных по умолчанию: сначала чистим данные, потом отправляем. Это снижает риск утечек без потери скорости.
Где я могу ошибаться
Политики сервисов меняются, поэтому перед рабочим использованием нужно проверять настройки именно вашего аккаунта. Даже при аккуратной анонимизации остаётся риск повторной идентификации в узких контекстах (редкие роли, уникальные кейсы, привязка к времени). Поэтому в критичных темах (медицина, право, HR, финансы) лучше дополнительно проверять внутреннюю политику и юридические требования.
Что почитать дальше
- Все материалы про AI-безопасность
- Локальный AI против облачного: что выбрать обычному человеку и малому бизнесу
- Права доступа для AI-агентов: что нельзя отдавать модели
Частые вопросы
Что нельзя отправлять в ChatGPT?
Не отправляйте пароли, токены, персональные данные, закрытые договоры, медицинские сведения, финансовые документы и коммерческие тайны.
Можно ли отправлять документы в AI-чатбот?
Можно только после оценки риска: удалите лишние данные, обезличьте людей и проверьте, где сервис хранит и обрабатывает информацию.
Безопасны ли Claude и Gemini для рабочих данных?
Это зависит от режима, настроек, корпоративного договора и типа данных. Нельзя считать любой чат безопасным по умолчанию.
Как быстро проверить текст перед отправкой?
Спросите себя: есть ли там человек, деньги, доступ, секрет, договор, код или то, что нельзя показать постороннему. Если да — обезличить или не отправлять.
Обсуждение
Комментарии
Напишите, что думаете: согласны, спорите, увидели ошибку или хотите добавить пример. Комментарии появляются сразу; спам и мусор мы удаляем вручную.
Пока комментариев нет. Можно быть первым.