AI Act и GDPR простыми словами: что меняется для продукта, редакции и бизнеса
Короткий ответ
GDPR отвечает за персональные данные, а AI Act — за риски AI-систем. Для бизнеса и редакции это не одно и то же: можно соблюдать GDPR и всё равно попасть в вопросы по AI Act, если продукт влияет на людей, принимает решения или работает в чувствительной области.
Если коротко: GDPR отвечает за персональные данные, а AI Act — за риски и обязанности вокруг AI-систем. Это не одна и та же рамка. Поэтому команда может одновременно быть аккуратной по данным и при этом ошибаться по AI-рискам, или наоборот.
С AI Act и GDPR есть удобная путаница: всё звучит как «европейская бюрократия про AI». На деле это две разные полки. Я специально держу рядом оба документа, потому что бизнес чаще всего ошибается именно здесь: данные проверили, а риск системы забыли. Или наоборот.
Я не буду изображать юриста в шляпке и обещать, что один текст заменит консультацию. Но как редакционный фильтр это работает: сначала понять, про что риск — про данные, про AI-систему или про оба слоя сразу.
Ниже — версия без юридического тумана. На дату подготовки материала, 5 мая 2026 года, это выглядит так: где реально появляются обязательства, что критично для медиа и малого бизнеса, и какие первые шаги стоит сделать уже сейчас.
GDPR и AI Act: в чём разница
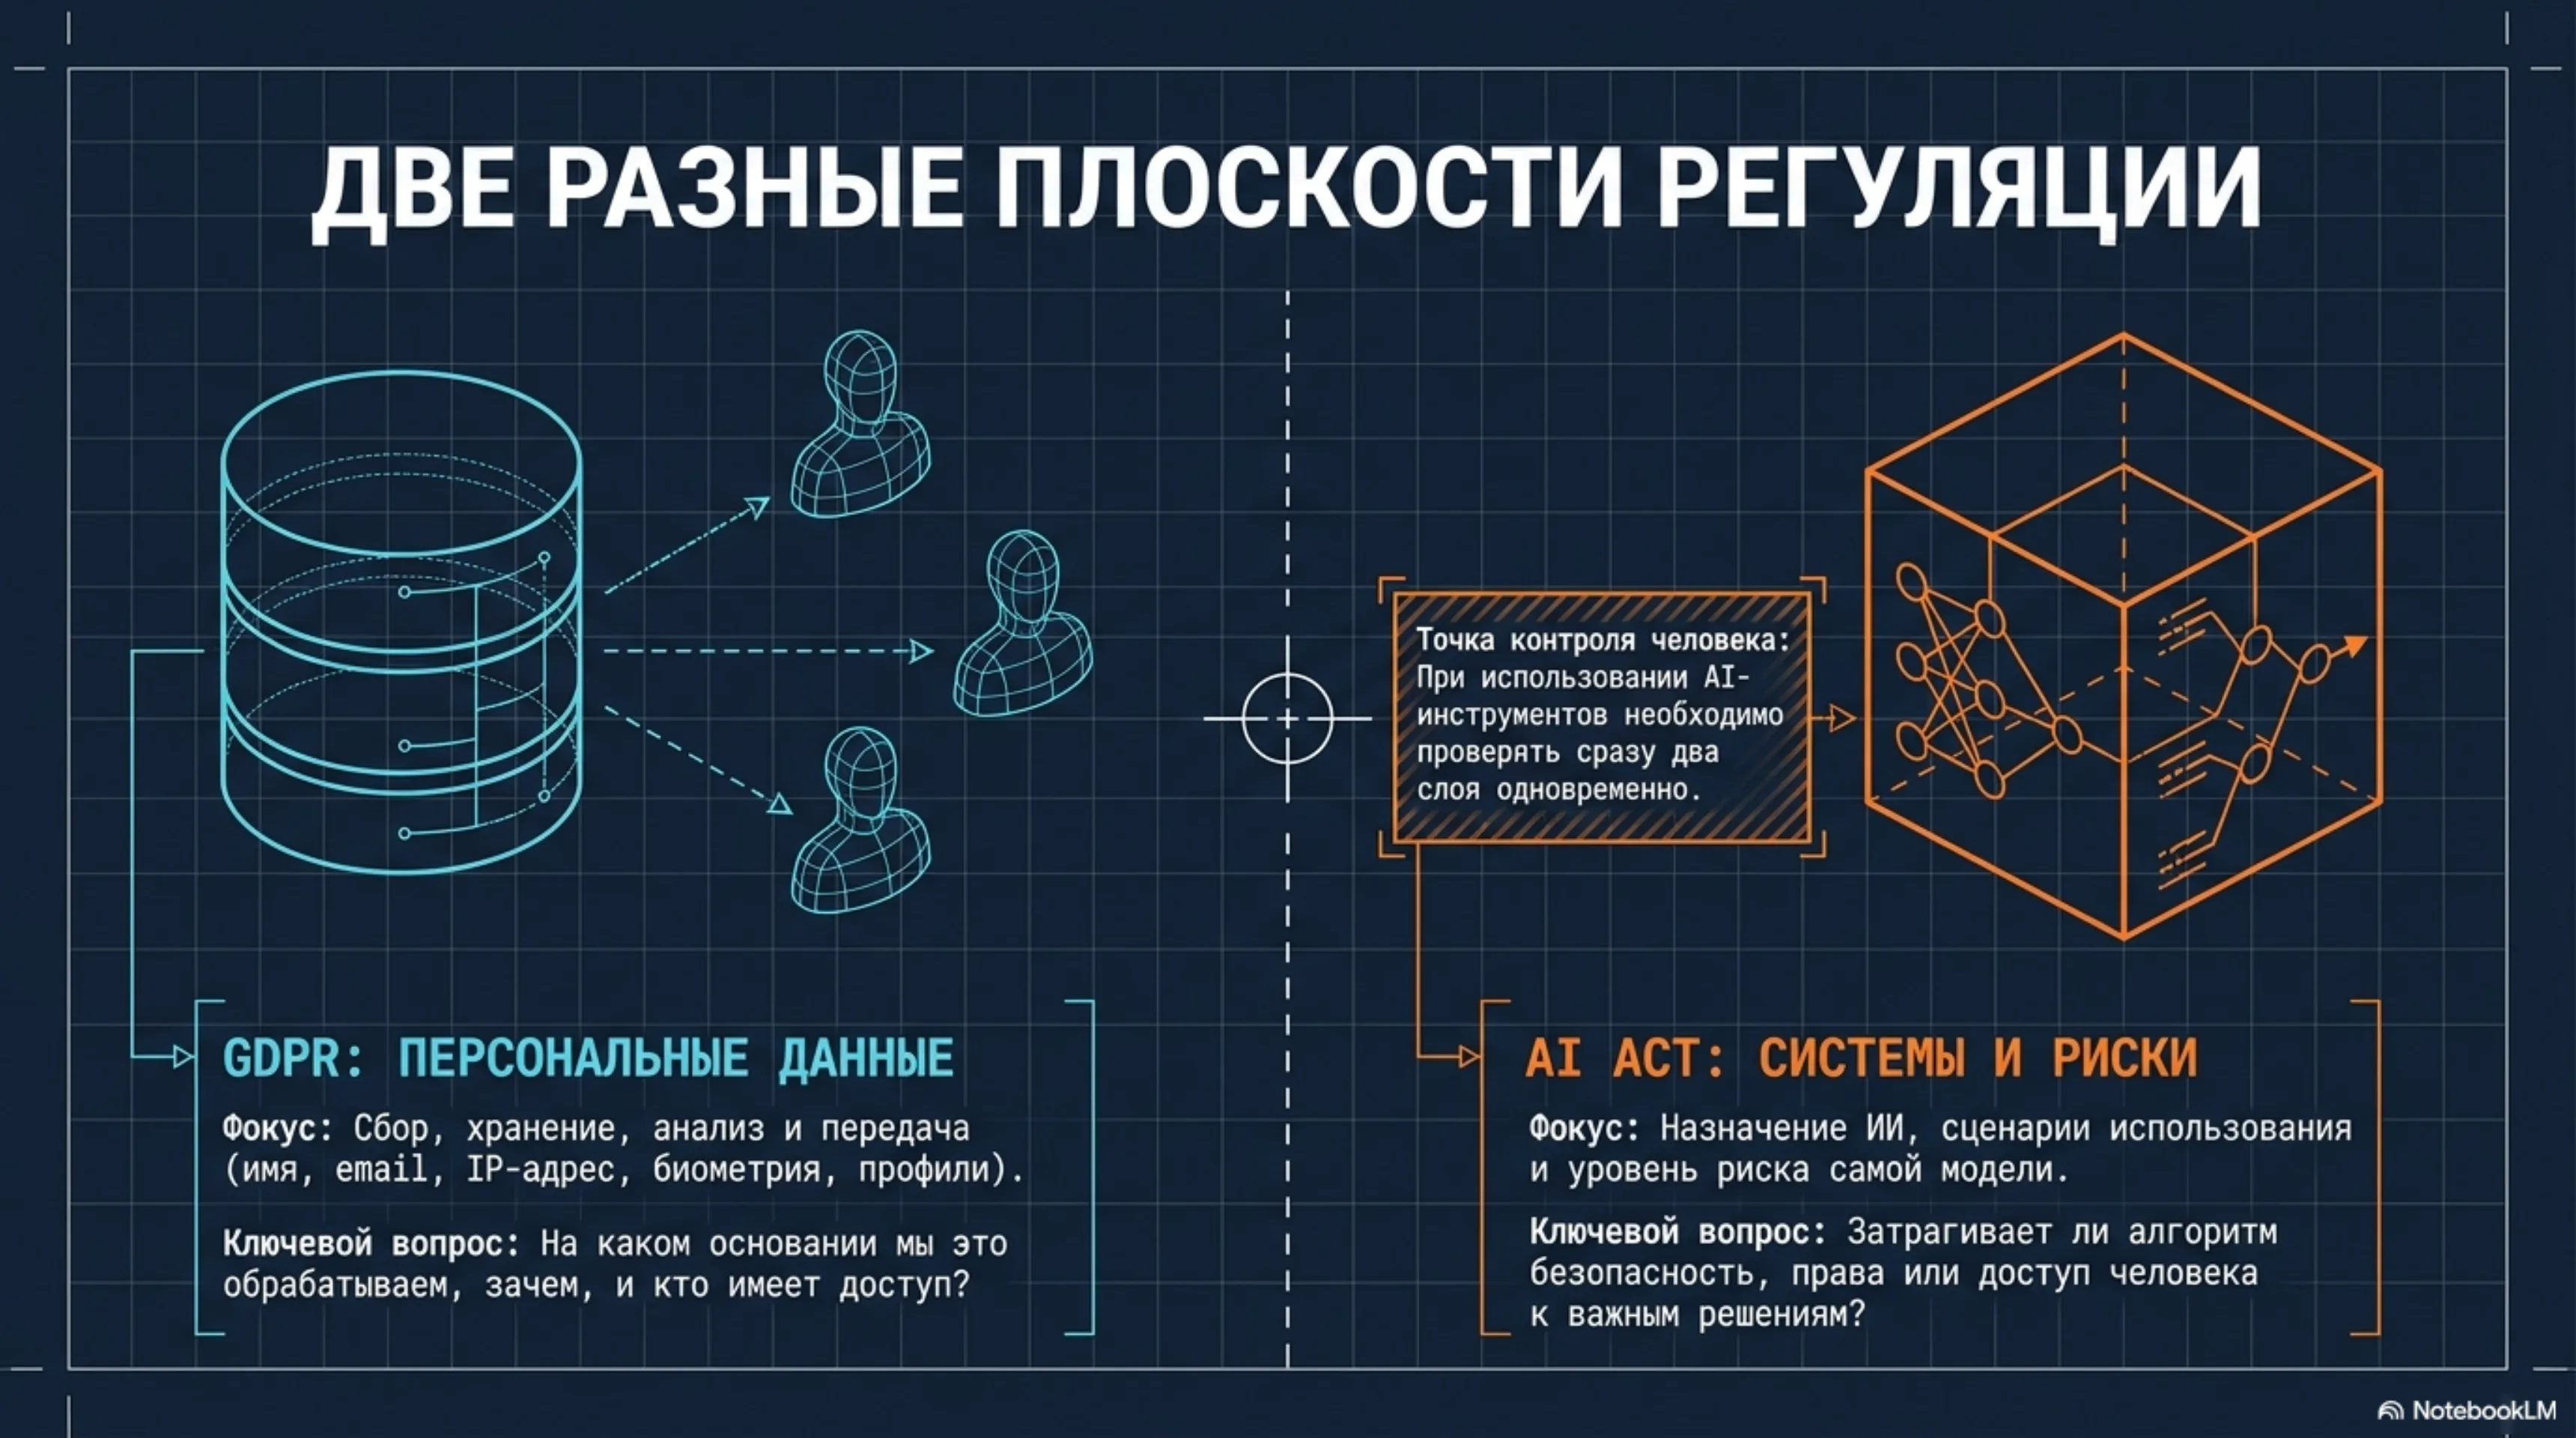
GDPR нужен, когда вы собираете, храните, анализируете или передаёте персональные данные: имя, email, IP-адрес, ID сотрудника, биометрические данные, поведенческие профили и т. д. Ключевой вопрос здесь: на каком основании вы обрабатываете данные, зачем, сколько храните и кто к ним имеет доступ.
AI Act смотрит не на все данные подряд, а на систему ИИ и уровень её риска. Важны назначение системы, сценарий использования и то, может ли она затронуть права, безопасность или доступ человека к важным решениям.
Практический вывод простой: если вы используете AI-инструмент, вам часто нужно проверять сразу две плоскости — данные и риск использования модели.
Где это бьёт по продукту, редакции и бизнесу
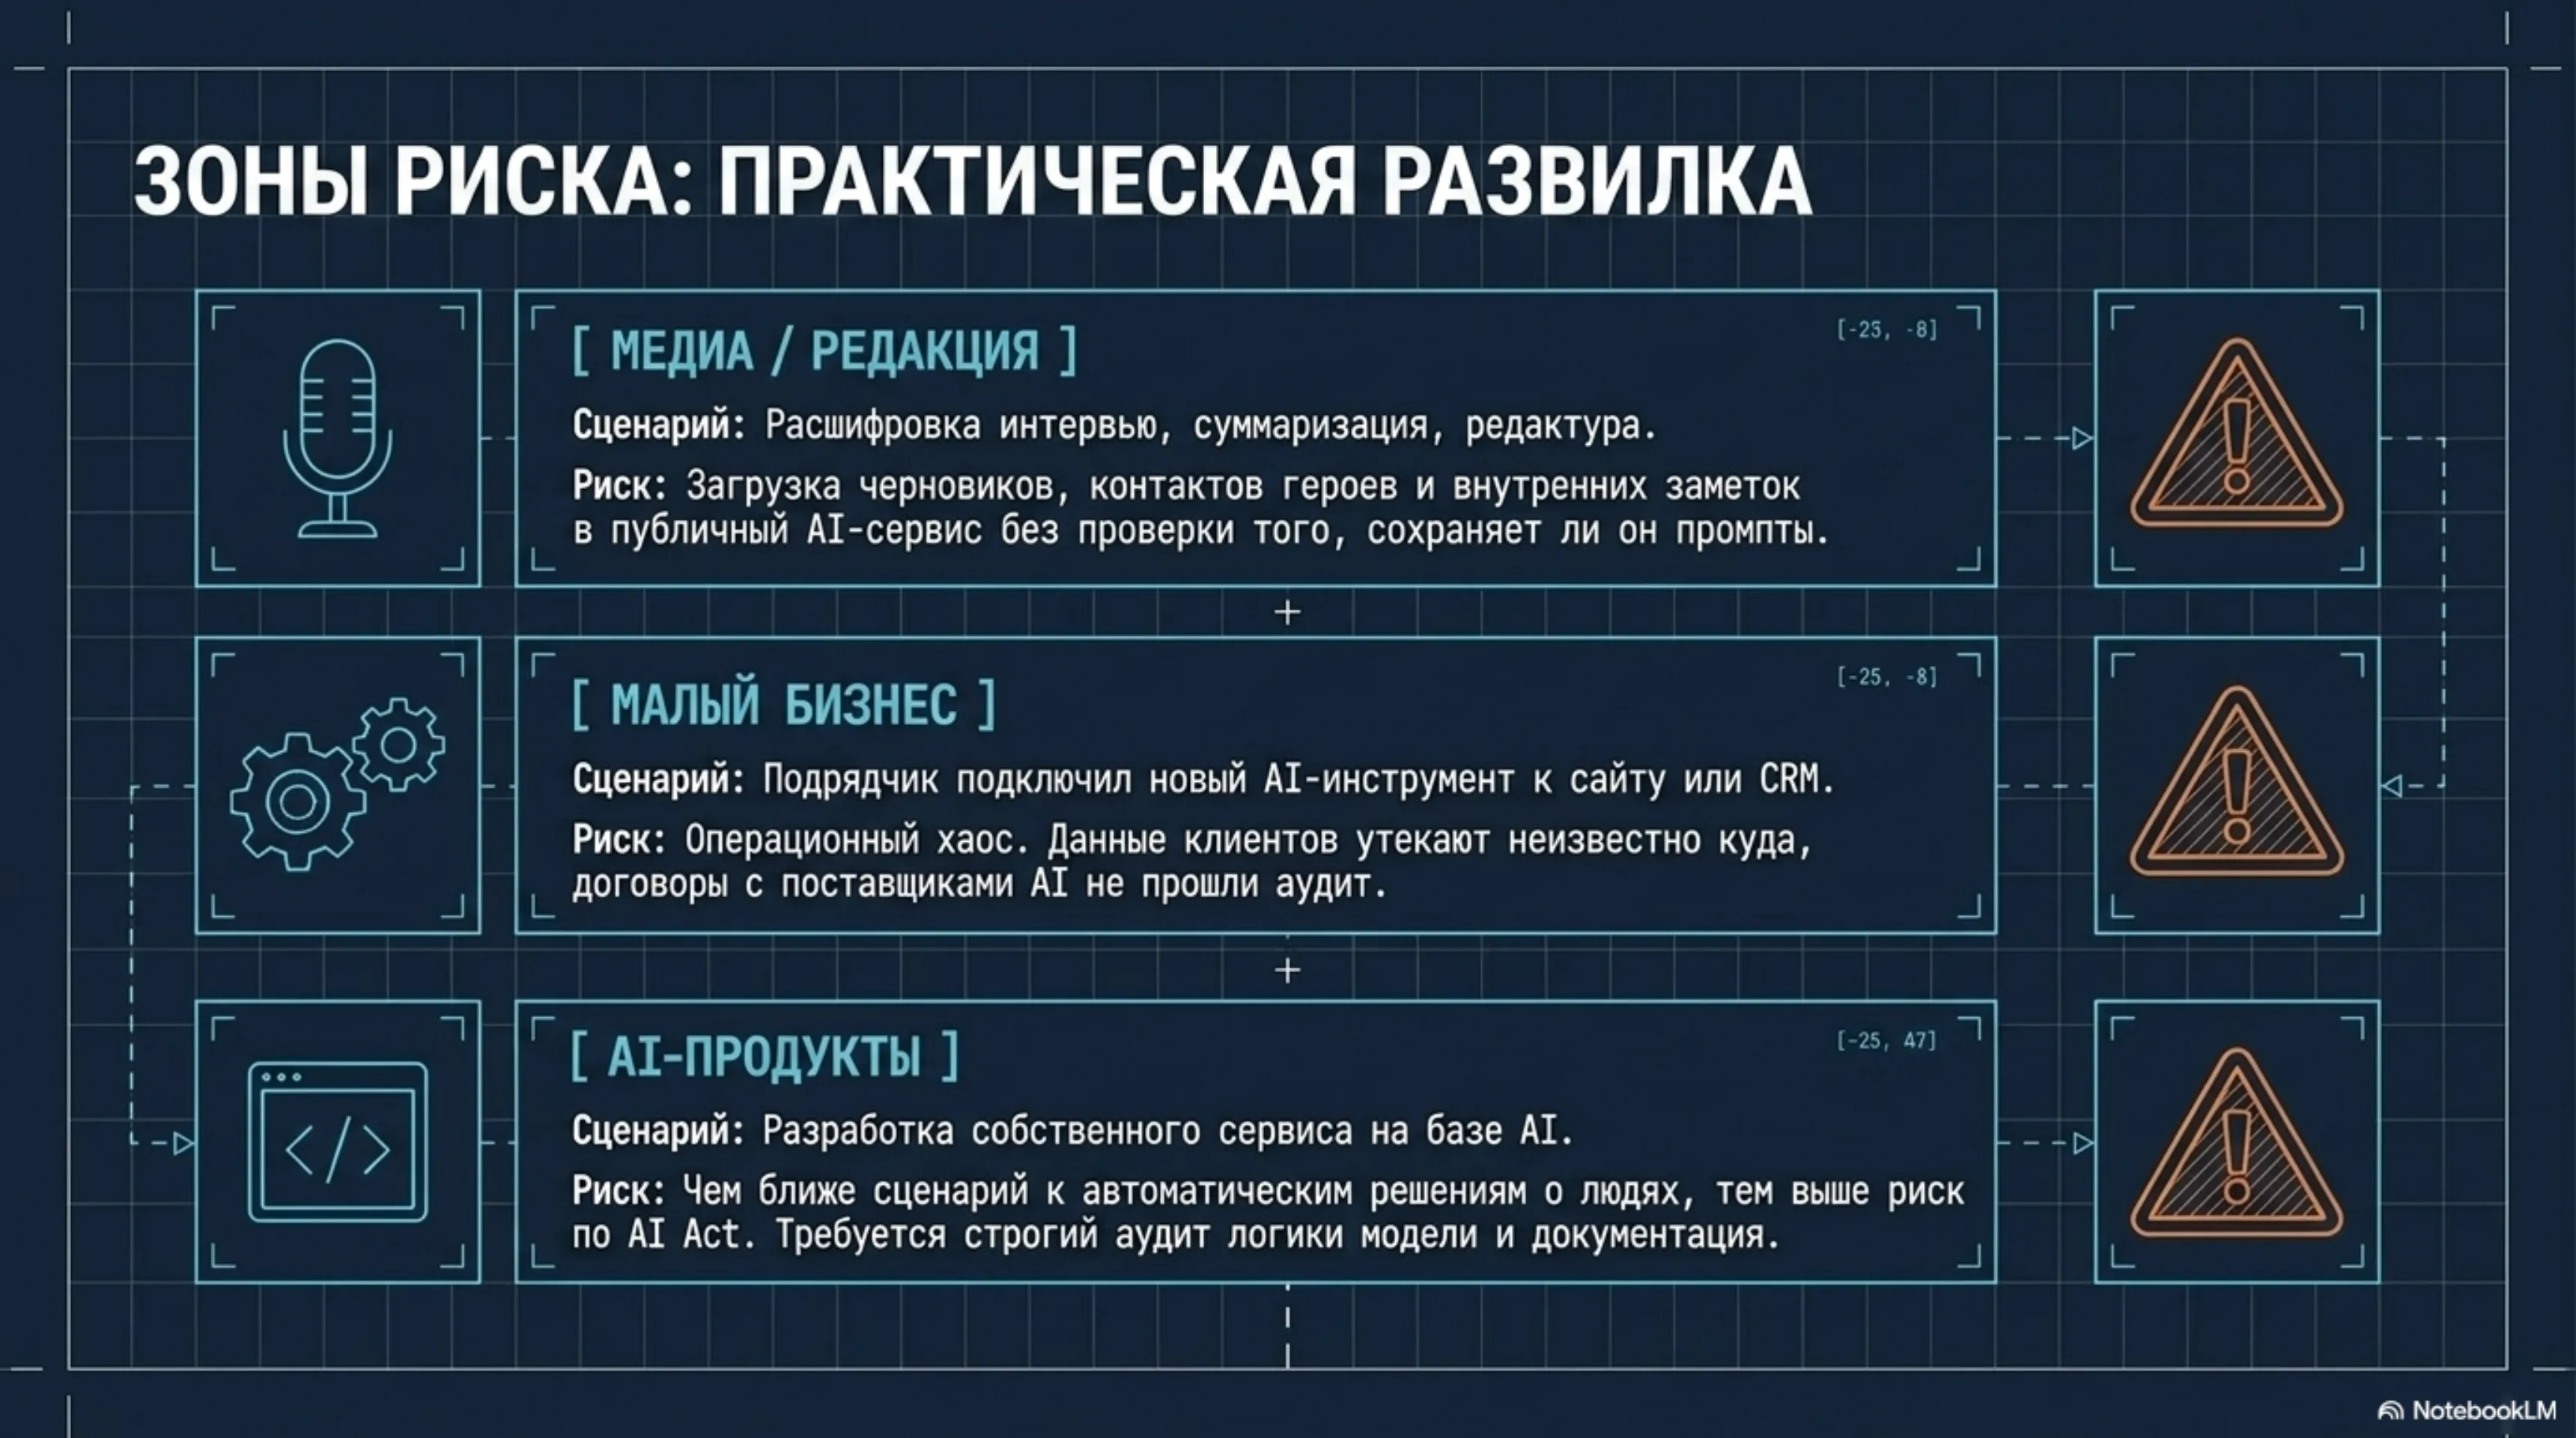
Медиа
Для редакции чаще всего всплывают такие вопросы:
- можно ли загружать в AI-сервис тексты, черновики, контакты героев, внутренние заметки;
- сохраняет ли сервис запросы и промпты;
- не утекают ли персональные данные в стороннюю систему;
- есть ли проверка человеком перед публикацией.
Если AI помогает с расшифровкой интервью, суммаризацией или подбором заголовков, это не автоматически «высокий риск» по AI Act. Но GDPR и внутренняя политика данных всё равно остаются в силе.
Малый бизнес
У малого бизнеса типовой риск не в «сложной юриспруденции», а в хаосе:
- данные клиентов лежат в разных местах;
- никто не знает, куда уходит информация из формы сайта;
- подрядчик подключил AI-сервис без оценки условий;
- нет документации, кто и зачем что-то проверял.
Здесь часто хватает базовой операционной гигиены: инвентаризация данных, понятные роли, доступы, журналирование и проверка договоров с поставщиками.
AI-продукты
Если вы делаете продукт, который сам использует AI, важно определить:
- что именно делает система;
- кто конечный пользователь;
- где может возникать вред;
- не попадает ли кейс в чувствительные зоны.
Чем ближе сценарий к решениям о человеке, тем выше требования к документации, человеческому контролю и проверке поставщика/модели.
Высокорисковые зоны, где нельзя действовать «на глазок»
В европейской логике AI-регулирования особенно чувствительны сценарии, где система влияет на права, безопасность или доступ человека к важным услугам:
- HR — найм, скоринг кандидатов, увольнения, оценка персонала;
- биометрия — распознавание лица, идентификация, в некоторых сценариях эмоции;
- образование — отбор, тестирование, оценка;
- доступ к важным услугам — кредит, социальная поддержка, страхование, другие решения с последствиями для человека;
- безопасность и инфраструктура — контроль доступа, наблюдение, предиктивные оценки;
- здоровье — решения, влияющие на диагностику, триаж или доступ к помощи; здесь часто нужны ещё и отдельные медицинские/юридические проверки.
Именно здесь нужно намного строже смотреть на назначение системы, документацию, качество данных, контроль ошибок и возможность оспорить результат.
См. также наш разбор о том, как AI-HR-системы в Европе принимают непрозрачные решения о найме и увольнениях.
Что делать уже сейчас
Вот практический минимум, который полезен и без глубокой юркоманды:
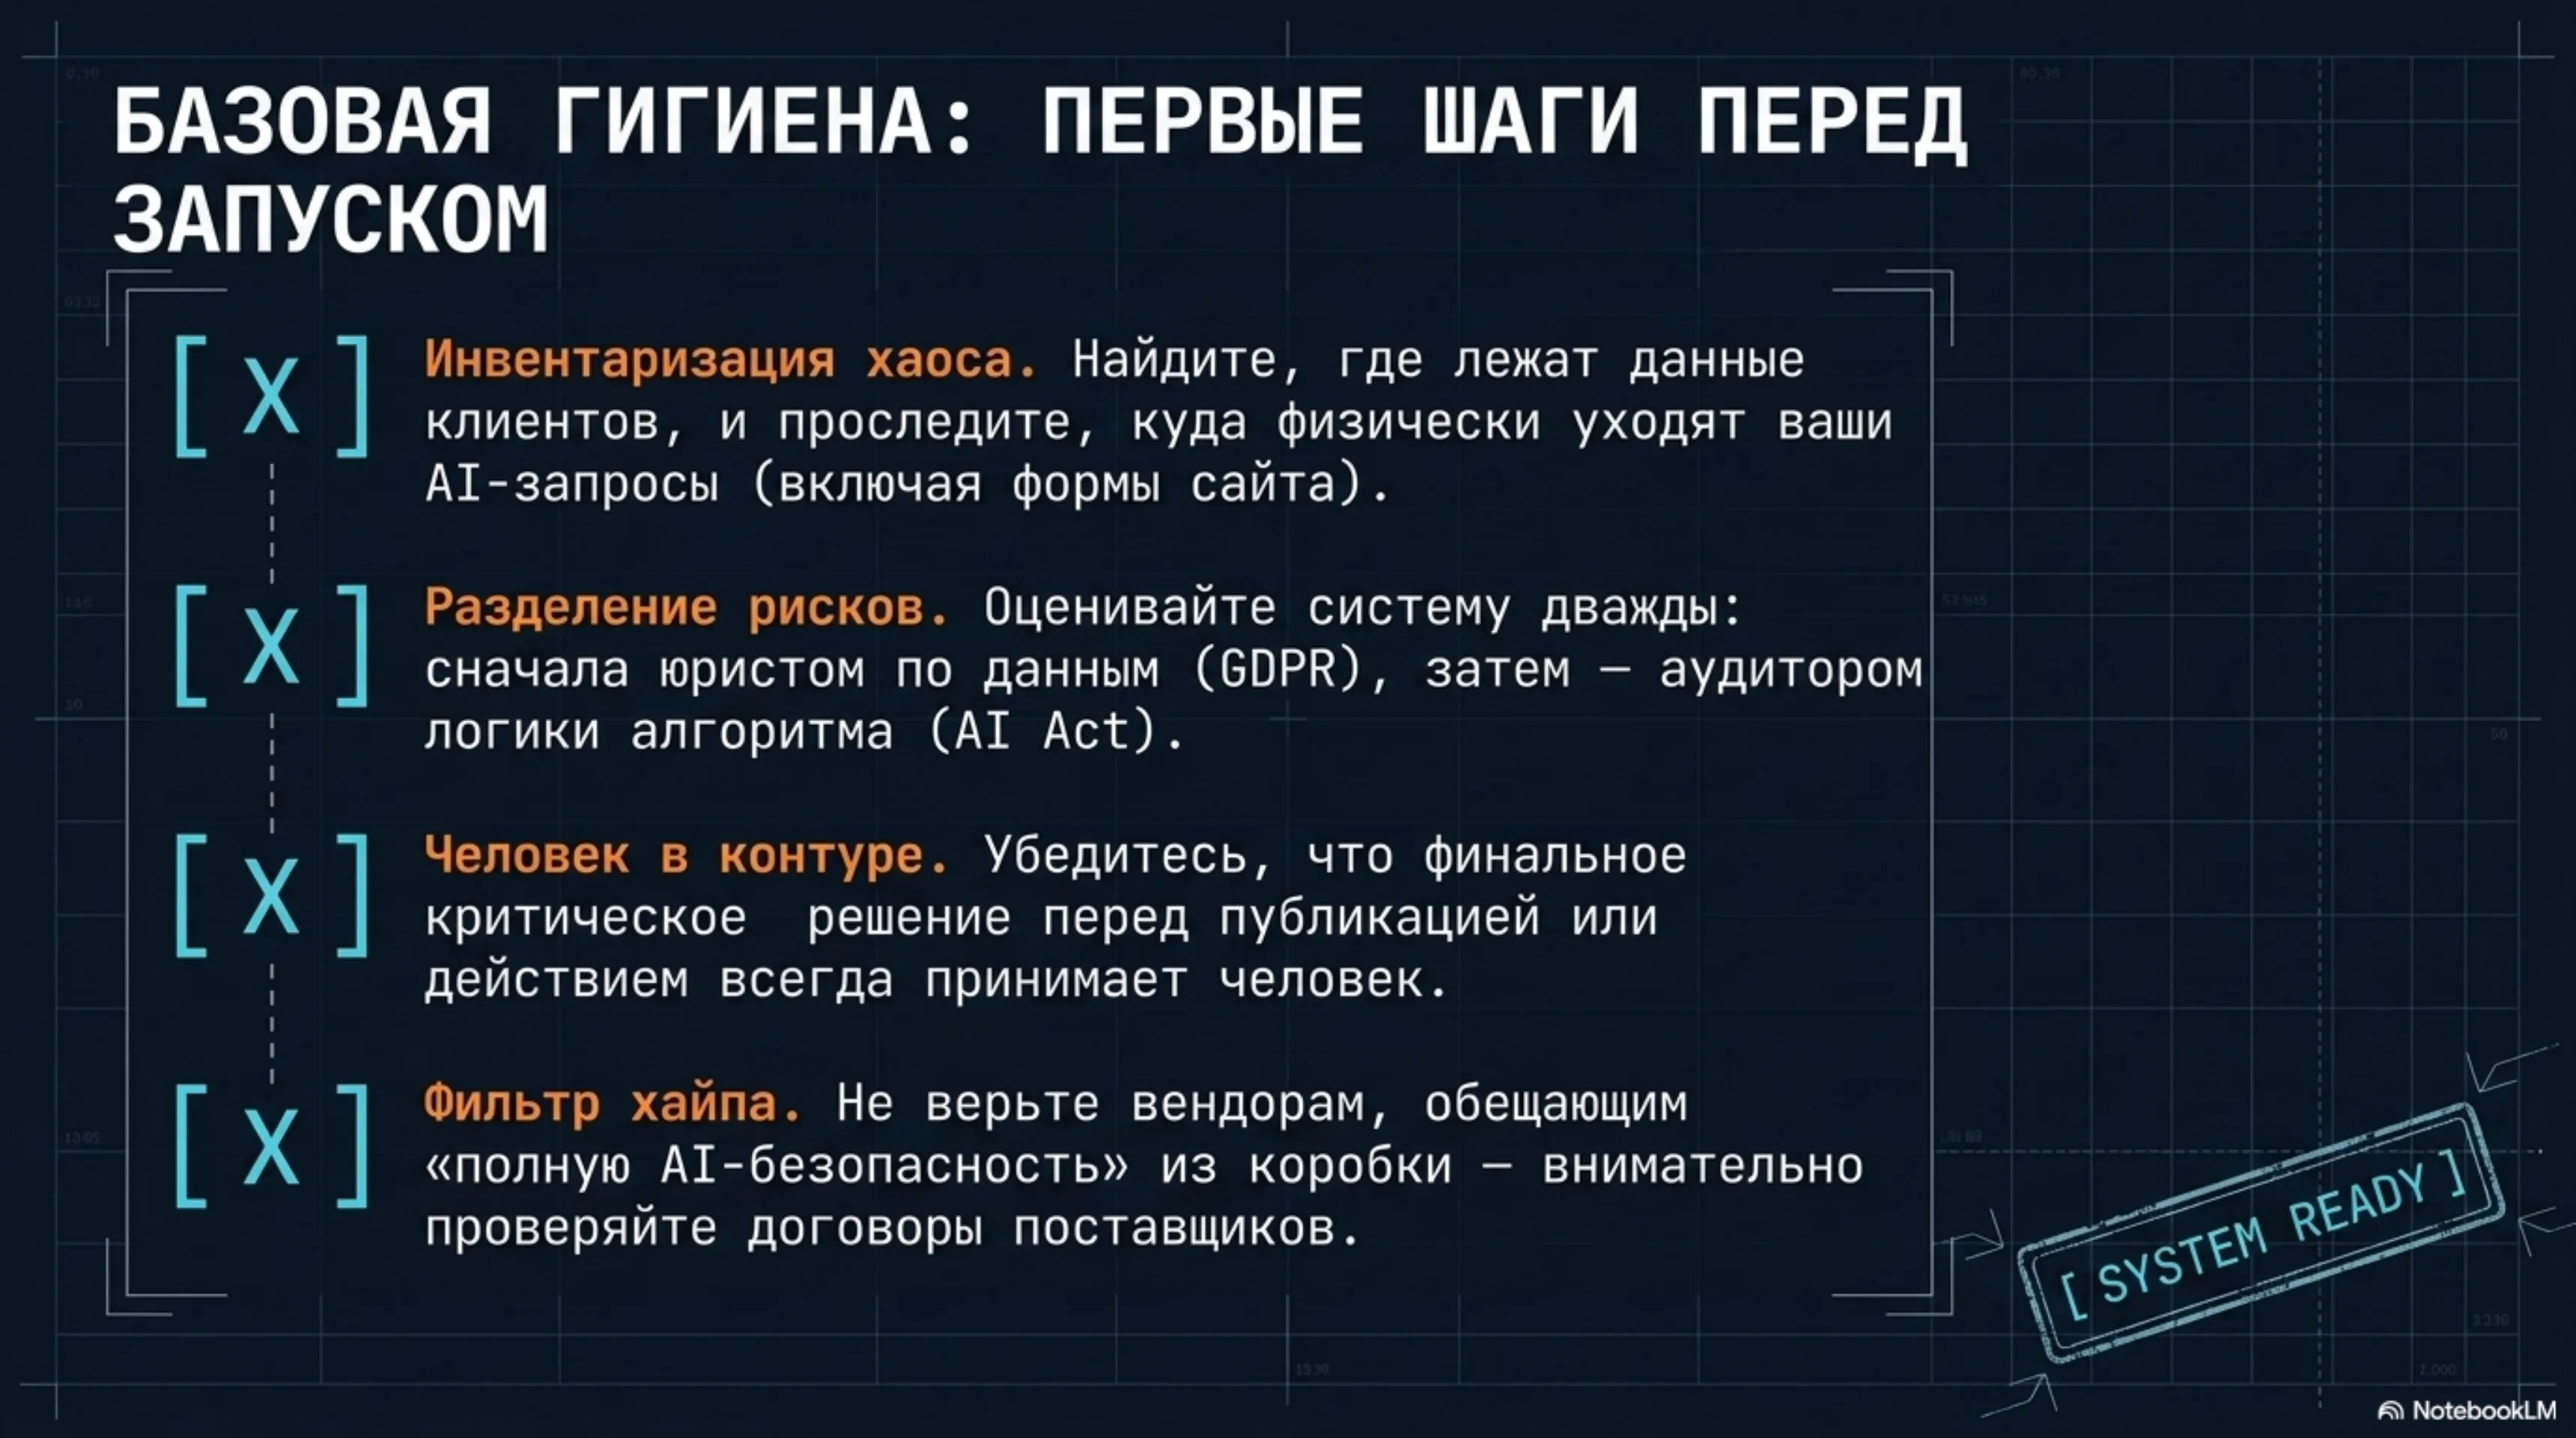
- Сделать инвентаризацию данных. Какие данные вы собираете, где храните, кому передаёте.
- Понять источники. Откуда данные пришли: форма, CRM, партнёр, пользователь, внешняя база.
- Проверить правовое основание. Для персональных данных важно не «можно ли вообще», а «на каком основании и с какой целью».
- Включить проверку человеком там, где есть последствия для человека. Автоматический результат не должен быть последним словом в чувствительном кейсе.
- Документировать решения. Кто выбрал инструмент, кто проверил поставщика, кто разрешил сценарий использования.
- Ограничить доступ и хранение. Не держать лишнее дольше, чем нужно.
Если AI-сервис используется для чужих персональных данных, проверьте, есть ли у вас понятные договоры, роли и ограничения на использование данных для обучения модели.
Где хватает здравого смысла, а где нужен юрист или DPO
Обычно хватает операционной дисциплины
- AI помогает переписать текст или сделать резюме без передачи чувствительных данных;
- внутренний инструмент только сортирует уже разрешённые документы;
- вы проверили, что в сервис не уходит лишняя персональная информация;
- есть понятный human review перед публикацией или отправкой клиенту.
Нужна юридическая проверка
- вы обрабатываете чувствительные персональные данные;
- AI влияет на найм, увольнение, доступ к услугам, обучение, здоровье или безопасность;
- вы не понимаете, на каком основании собираете и храните данные;
- поставщик AI-сервиса хочет использовать ваши данные для обучения;
- есть трансграничная передача данных или неясные договорные условия.
Если сомневаетесь, задайте вопрос юристу или DPO до запуска, а не после инцидента.
Короткая развилка Веры
1. Используете AI-систему?
- Нет → смотрите только обычные требования к данным и контенту.
- Да → идём дальше.
2. Система видит персональные данные?
- Нет → проверяйте риски, безопасность и документацию.
- Да → применяются требования GDPR.
3. Сценарий влияет на человека в HR, образовании, здоровье, безопасности или биометрии?
- Да → нужна более строгая проверка, human review и часто юрист/DPO.
- Нет → можно ограничиться операционной гигиеной, но всё равно документировать решение.
4. Вы уверены, что поставщик не использует данные неожиданным образом?
- Нет → стоп и проверка условий.
- Да → можно двигаться дальше, но с регулярным пересмотром.
Мой вывод для VeraPoint
После этой проверки я бы держала в голове одну простую развилку: для продукта и редакции главный смысл не в том, чтобы выучить все статьи закона, а в том, чтобы не смешивать два разных риска:
- GDPR — про данные;
- AI Act — про риск системы и сценарий применения.
Если команда понимает это различие, она быстрее видит, где нужен юрист, а где достаточно нормальной дисциплины: инвентаризации, прозрачных источников, проверки человеком и документации.
Где я могу ошибаться
Есть и пределы у такого «простого» подхода. Один и тот же AI-инструмент может быть безопасным в одном процессе и проблемным в другом. Кроме того, тонкие детали зависят от роли компании, типа данных, страны, поставщика и фактического сценария использования.
Поэтому этот материал — не юридическая консультация. Если вы работаете с чувствительными данными, HR, биометрией, сценариями в здравоохранении или системами, которые принимают решения о людях, нужен юрист или DPO.
Что почитать дальше
- Регулирование искусственного интеллекта
- Безопасность AI-систем
- Права доступа для AI-агентов: что нельзя отдавать модели
Частые вопросы
Что такое AI Act простыми словами?
AI Act — это европейский закон о регулировании AI-систем по уровню риска: от запрещённых практик до требований к высокорисковым системам.
Чем AI Act отличается от GDPR?
GDPR регулирует персональные данные, а AI Act — риски AI-систем, их прозрачность, назначение и влияние на людей.
Кому нужно думать об AI Act?
AI-продуктам, компаниям, которые внедряют AI в процессы, и редакциям/сервисам, где AI может влиять на людей или решения.
Что сделать в первую очередь?
Описать, где используется AI, какие данные обрабатываются, кто принимает решение и можно ли объяснить результат человеку.
Источники
- EUR-Lex: Regulation (EU) 2024/1689 (AI Act) — https://eur-lex.europa.eu/eli/reg/2024/1689/oj?locale=en
- EUR-Lex: Regulation (EU) 2016/679 (GDPR) — https://eur-lex.europa.eu/eli/reg/2016/679/oj
- European Commission: Regulatory framework for AI — https://digital-strategy.ec.europa.eu/en/policies/regulatory-framework-ai
Обсуждение
Комментарии
Напишите, что думаете: согласны, спорите, увидели ошибку или хотите добавить пример. Комментарии появляются сразу; спам и мусор мы удаляем вручную.
Пока комментариев нет. Можно быть первым.